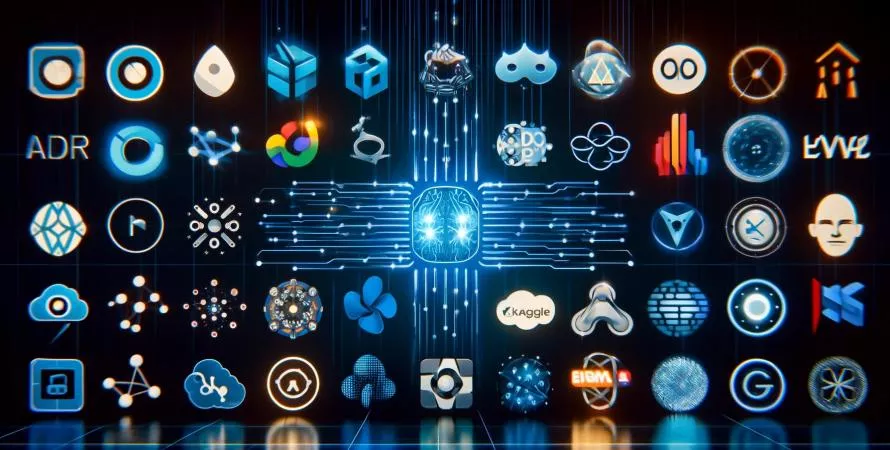
Recall : Microsoft face à un nouvel échec en matière de sécurité
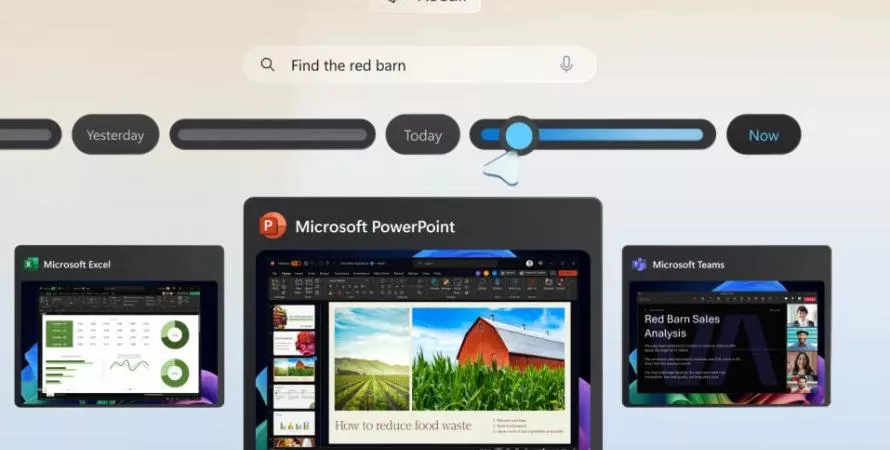
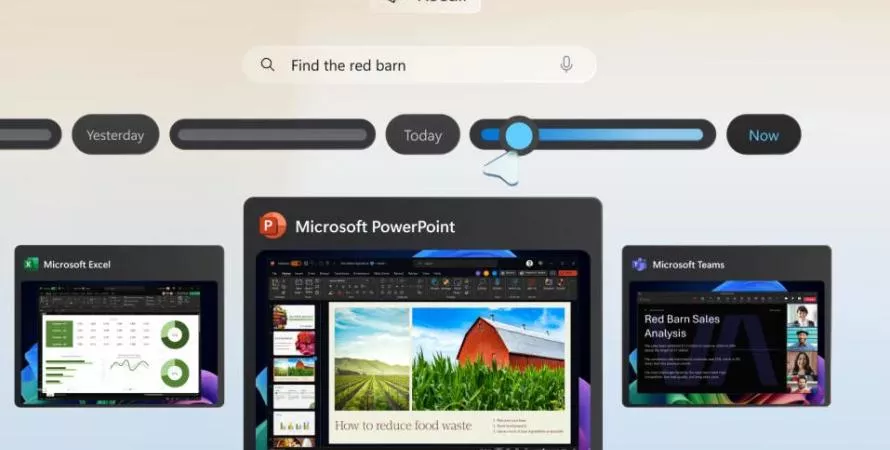
Recall, l’outil de Microsoft, continue de collecter des données sensibles malgré ses filtres censés garantir la sécurité. Retour sur une faille inquiétante.
Par Yannis Catounaud
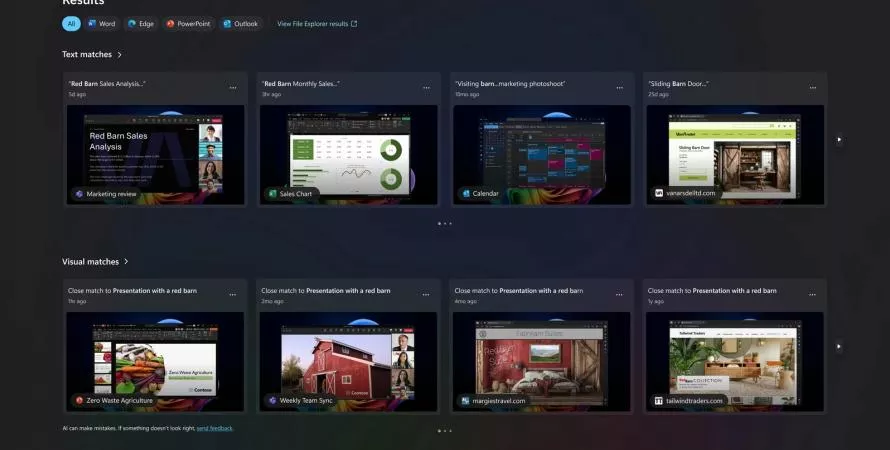
Microsoft pensait avoir tiré les leçons de ses erreurs. Pourtant, son outil d'intelligence artificielle Recall refait parler de lui pour les mauvaises raisons. Malgré des promesses d'amélioration et de sécurité renforcée, l’IA continue d’ignorer les règles élémentaires de protection des données sensibles.
Toujours des données sensibles capturées
Selon les tests récents de Tom’s Hardware, Recall ne respecte pas son propre cahier des charges. L’outil, censé filtrer intelligemment les informations sensibles comme les numéros de carte bancaire ou les identifiants personnels, les capture sans scrupule. Des saisies dans des documents simples comme le Bloc-Notes ou des formulaires PDF remplis via Microsoft Edge se retrouvent stockées, malgré des indications explicites de leur caractère confidentiel.
Pour enfoncer le clou, le journaliste Aviram Piltch a testé Recall avec une page HTML spécifiquement conçue pour signaler les données sensibles. Là encore, l’IA a enregistré des informations comme un numéro de carte bancaire sans se conformer aux consignes de filtrage.
Une réponse insuffisante de Microsoft
Face à cette nouvelle polémique, Microsoft s’est contenté de renvoyer les utilisateurs vers son blog officiel et d’inviter la communauté à signaler les problèmes via le Feedback Hub. Une réponse jugée insuffisante alors que la sécurité des données sensibles est en jeu.
Des promesses non tenues
Recall n’en est pas à son premier faux pas. Lors de sa première version test sur les PC du programme Insider, l’outil avait été retiré en urgence à cause de captures d’écran non protégées et de données sensibles exposées. Microsoft avait promis des correctifs, incluant un chiffrement renforcé et des filtres anti-intrusion. Pourtant, la nouvelle version n’est toujours pas à la hauteur.
Pire encore, Tom’s Hardware a révélé une faille majeure : bien que protégé par Windows Hello, Recall peut être manipulé via des outils de contrôle à distance comme TeamViewer. Cela signifie qu’une personne ayant un accès distant pourrait consulter toutes vos données capturées.
Un pari risqué
Microsoft invite les utilisateurs à participer à l'amélioration de Recall, mais demander à des testeurs de manipuler un outil aussi intrusif en phase de développement, avec leurs propres données sensibles, semble irresponsable. Cet énième faux pas met en lumière les limites de la stratégie de Microsoft sur des enjeux cruciaux comme la protection des données personnelles.
La question reste ouverte : faut-il vraiment sacrifier sa vie privée sur l’autel de l’innovation technologique ?