Android : un nouveau malware utilise le NFC pour voler votre argent
Découvrez comment un malware NFC peut compromettre vos données bancaires et effectuer des transactions frauduleuses via Android.
Par Yannis Catounaud
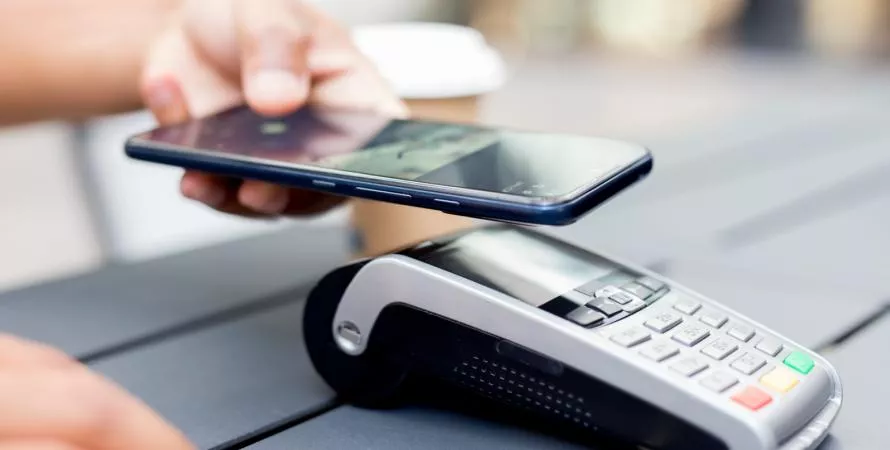
La firme de cybersécurité Eset a récemment mis au jour un malware Android qui peut copier vos informations de paiement pour réaliser des transactions frauduleuses ou retirer de l'argent de vos comptes via un distributeur automatique. Ce type d'attaque financière sur les appareils Android essaie de duper les utilisateurs avec des appels, des SMS ou des publicités qui les incitent à installer un logiciel malveillant. Les escrocs se font passer pour votre banque et vous redirigent vers une fausse page du Google Play Store.
Comment le malware opère ?
Les applications web malveillantes possèdent des URL douteuses. Cependant, si la victime potentielle est pressée, stressée ou ne connaît pas les signes d'une attaque Android, elle peut ignorer ces signaux d'alarme et installer l'application malicieuse. Une fois activé, le malware peut récupérer les données de paiement d'une carte à proximité équipée de la fonction de communication en champ proche (NFC), également connue sous le nom de fonction "tap" ou "tap to pay". Ces données sont ensuite transmises de la carte au téléphone infecté, puis à l'appareil de l'attaquant, permettant à ce dernier d'utiliser les fonctionnalités NFC sur des terminaux de paiement pour effectuer des transactions frauduleuses. Cela pourrait même permettre à un attaquant d'accéder à un compte bancaire au distributeur automatique sans utiliser la carte, si l'attaquant parvient à déterminer le code PIN du compte bancaire via des techniques de "social engineering" ou d'hameçonnage.
Les risques associés et comment se protéger ?
Bien que cela puisse sembler inquiétant, l'utilisation principale de ce malware nécessite que plusieurs conditions soient réunies. Les victimes doivent installer le malware sur leur appareil Android et posséder une carte de crédit compatible NFC à proximité de leur téléphone. La portée du NFC est généralement limitée à moins de 2 pouces, mais elle peut atteindre jusqu'à 3 pieds ou plus si elle est augmentée par des méthodes de "relay". Cependant, étant donné la popularité des portefeuilles de cartes intégrés aux coques de téléphone et l'augmentation générale des vols de smartphones, un tel schéma n'est pas improbable. Lukas Stefanko d'Eset souligne que les attaquants pourraient également scanner des portefeuilles avec un téléphone à travers des sacs dans des lieux publics bondés. Il est également possible de cloner des jetons NFC et de les utiliser directement depuis le téléphone de l'attaquant à l'aide d'une application d'émulation de carte.
Conclusion
Les attaques bancaires sur Android ne sont pas nouvelles. Eset a déjà identifié des malwares ciblant les clients d'une banque en République tchèque l'année dernière, où les attaquants se faisaient passer pour la banque. Malgré les protections offertes par Google Play Protect, il est judicieux pour les utilisateurs d'Android d'envisager des options de protection contre les malwares supplémentaires pour renforcer leur sécurité.